Découvrir · EASM

Ce que vous exposez sur Internet,vu comme un attaquant le voit.

Un tour d'horizon en clair : ce qu'est l'EASM, ce que fait Ajar concrètement, un aperçu réel de la console, et pourquoi Ajar n'est pas une plateforme de plus à opérer soi-même.

Accéder à mon espace → Demander un accès Beta sur invitation · hébergé en France.
01 — Le concept

L'EASM, ou surface d'attaque externe.

Votre surface d'attaque externe, c'est tout ce que votre organisation expose sur Internet : domaines et sous-domaines, adresses IP, services et ports, certificats, équipements. En pratique, bien plus que ce qu'on croit — un service de test oublié, un sous-domaine abandonné, un routeur laissé ouvert. L'EASM (External Attack Surface Management) consiste à découvrir tout cela en continu, depuis l'extérieur, sans rien installer — exactement comme un attaquant le ferait — puis à surveiller ce qui change.

01

Découverte

Sous-domaines, IP, services, certificats, équipements — y compris ceux que personne n'a déclarés.

02

Vue externe, non intrusive

Aucun agent, aucun accès interne. Par défaut passif : on regarde ce qui est visible, sans rien perturber.

03

En continu

Une surface d'attaque bouge tous les jours. Un scan ponctuel est déjà périmé le lendemain.

04

Priorisé par le risque réel

Croisé avec l'exploitabilité (CISA KEV, EPSS, CVSS) : ce qui est réellement exploité remonte en tête.

02 — Le parti pris

Ajar ne liste pas. Ajar détecte ce qui change.

La plupart des outils vous rendent une longue liste. Le vrai signal, lui, c'est le changement : une porte qui vient de s'ouvrir. Ajar compare chaque scan au précédent et vous alerte sur ce qui bouge — puis vous accompagne jusqu'à la preuve que c'est refermé.

Des actions, pas du bruit

Vos expositions sont regroupées par cause racine en 3 à 5 actions à titre-verbe (« Mettre à jour », « Fermer »), avec le gain de posture attendu. Vous savez quoi faire cette semaine.

Détection du changement

Nouveau service, nouveau port, nouvel actif, service disparu : vous êtes prévenu, avec l'avant/après. Ajar vend le changement, pas l'inventaire.

Explicable & sous votre contrôle

Pourquoi cet actif vous est attribué (+ confiance, anti faux positifs), posture A–E justifiée. Vous validez / rejetez un actif, acceptez un risque, ou l'affectez à un prestataire.

Preuve de correction & souveraineté

Une exposition disparue = « vérifié par Ajar le… » (avant/après). Hébergé en France, passif par défaut ; actif seulement sur autorisation écrite.

03 — Aperçu réel

La console, sur un compte de démonstration.

Captures réelles de l'espace client (données fictives). Un design sobre, pensé pour être lu sans être expert.
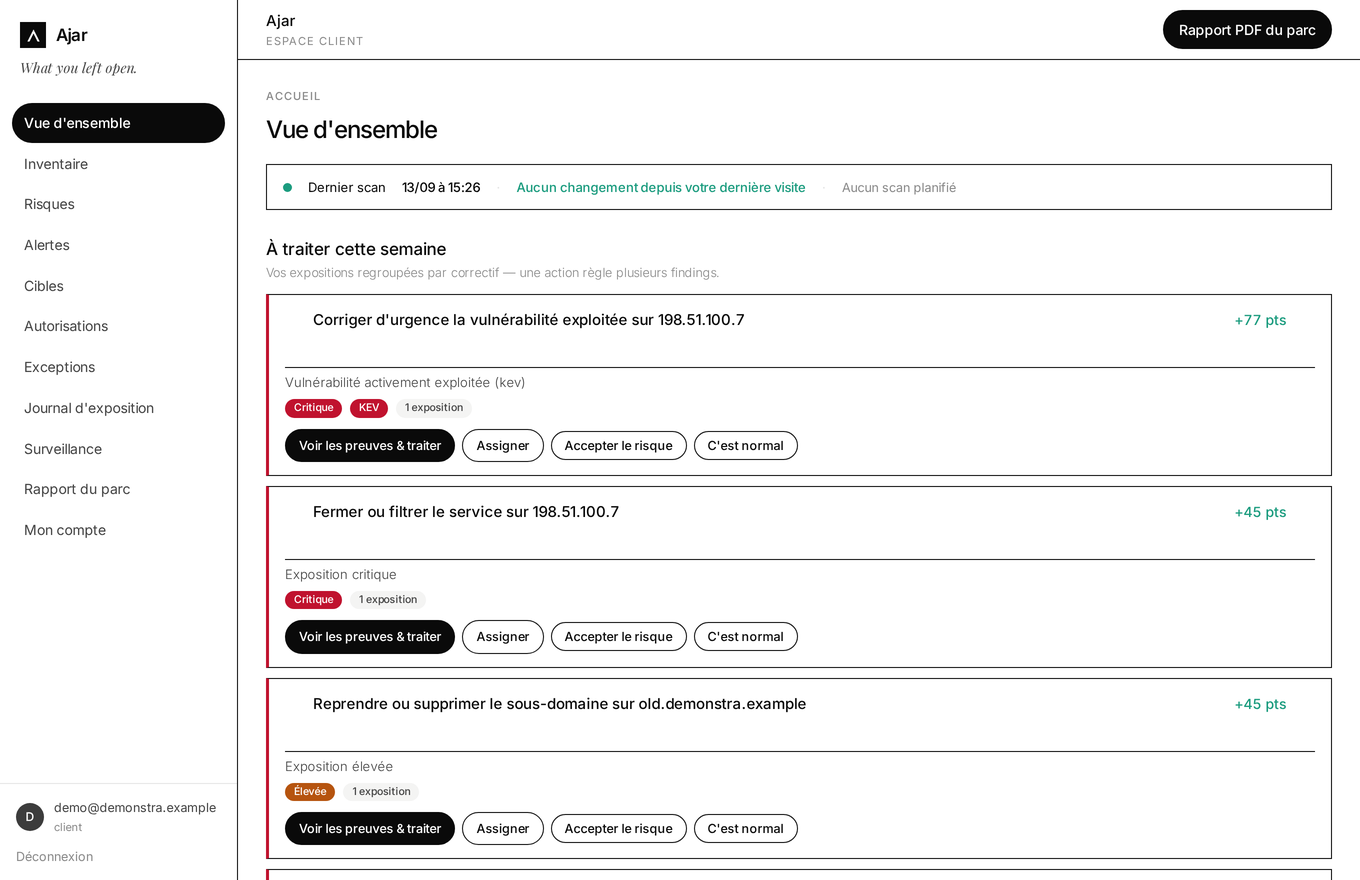
Vue d'ensemble — à traiter cette semaine
Tableau de bord Ajar : actions à traiter cette semaine, groupées par cause racine, avec gain de posture
Vue d'ensemble. Pas une liste de vulnérabilités : 3 à 5 actions à titre-verbe, regroupées par correctif (« Mettre à jour Apache sur X »), avec le gain de posture « +N points » et les boutons pour trancher.
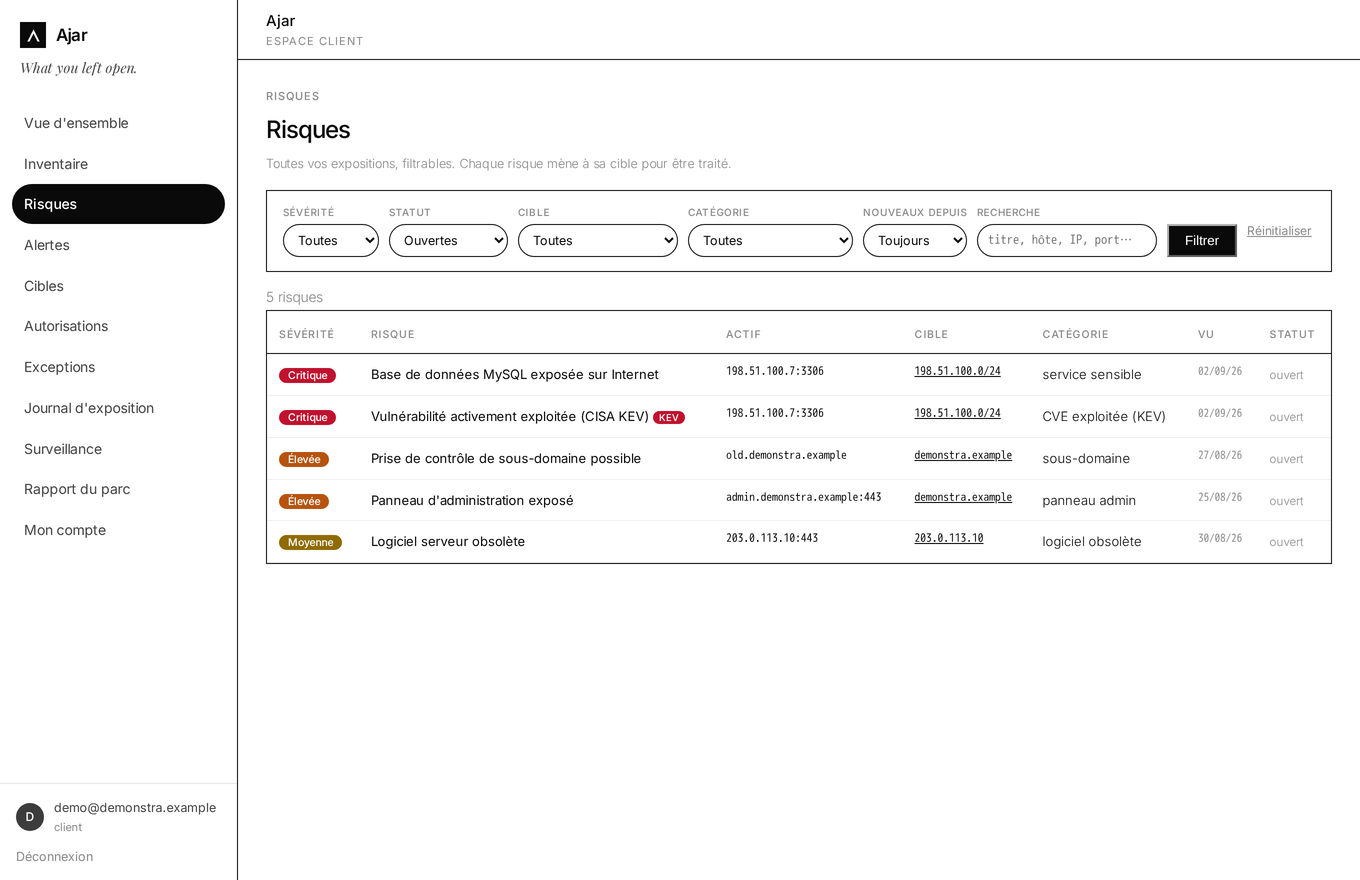
Risques — filtrables
Vue Risques filtrable par sévérité, statut, cible, catégorie
Risques. Tout, filtrable (sévérité, statut, cible, catégorie, nouveaux depuis) — tient avec des centaines d'expositions.
Inventaire — attribution & responsable
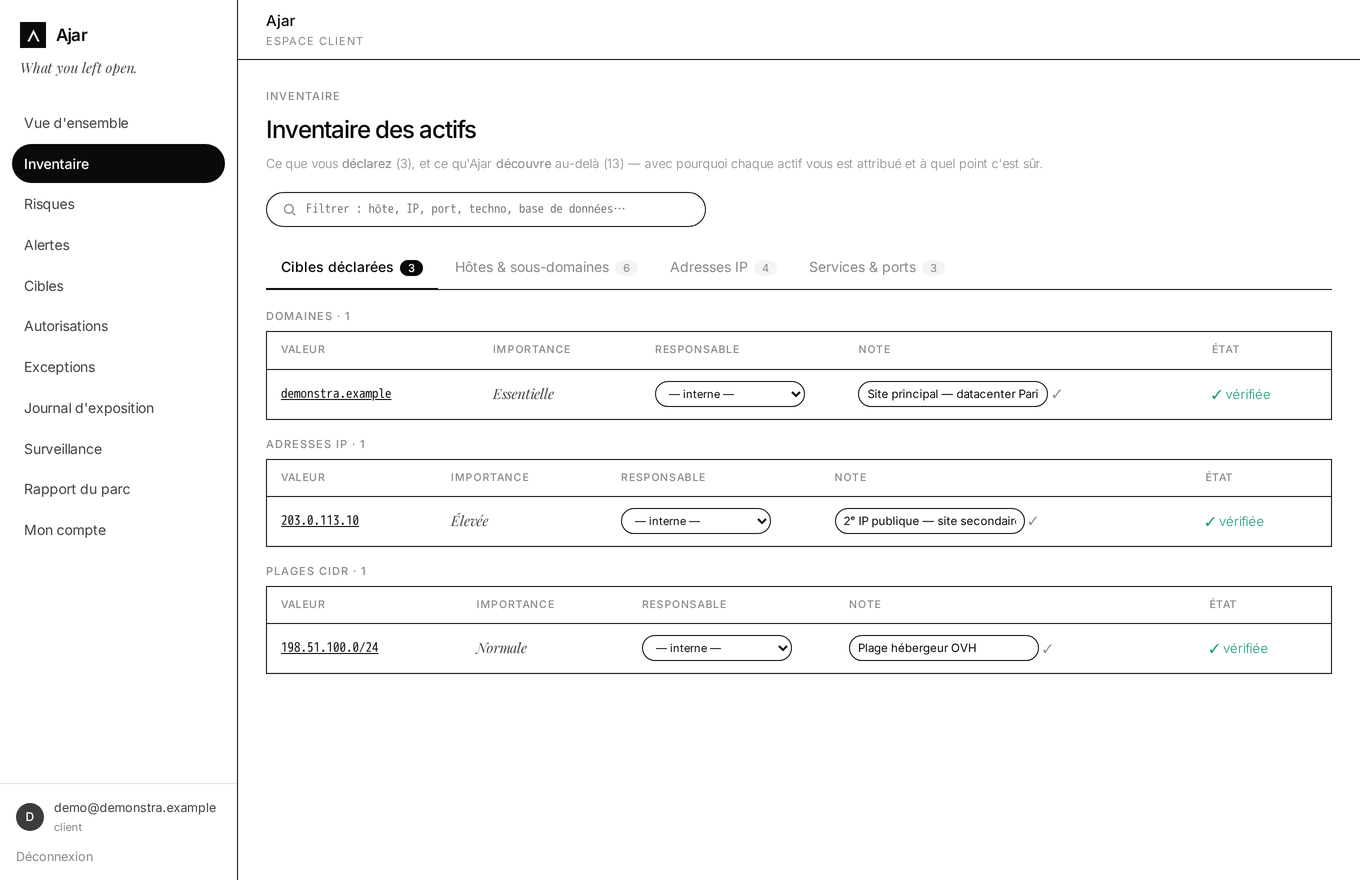
Inventaire des actifs : comment trouvé, à quoi ça réfère, valider/rejeter, responsable prestataire
Inventaire. Chaque actif dit comment il a été trouvé et à quoi il réfère ; vous validez / rejetez et affectez un prestataire.
Détail d'une cible — traiter
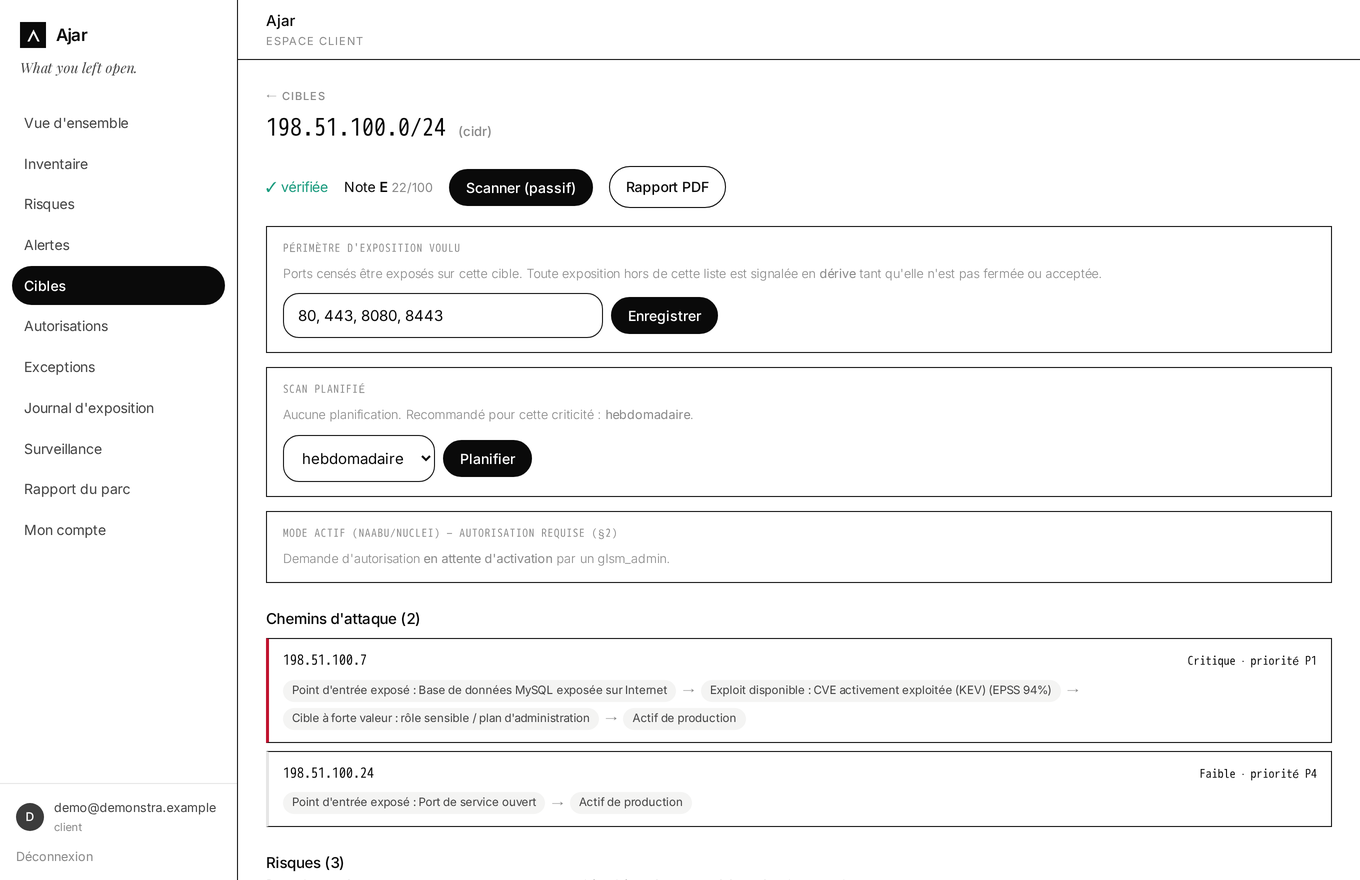
Fiche cible : accepter, marquer normal, assigner, ce n'est pas nous
Détail d'une cible. Sur chaque risque : accepter, marquer « normal / voulu », assigner un suivi, ou « ce n'est pas nous ». L'outil pilote.
Journal d'exposition
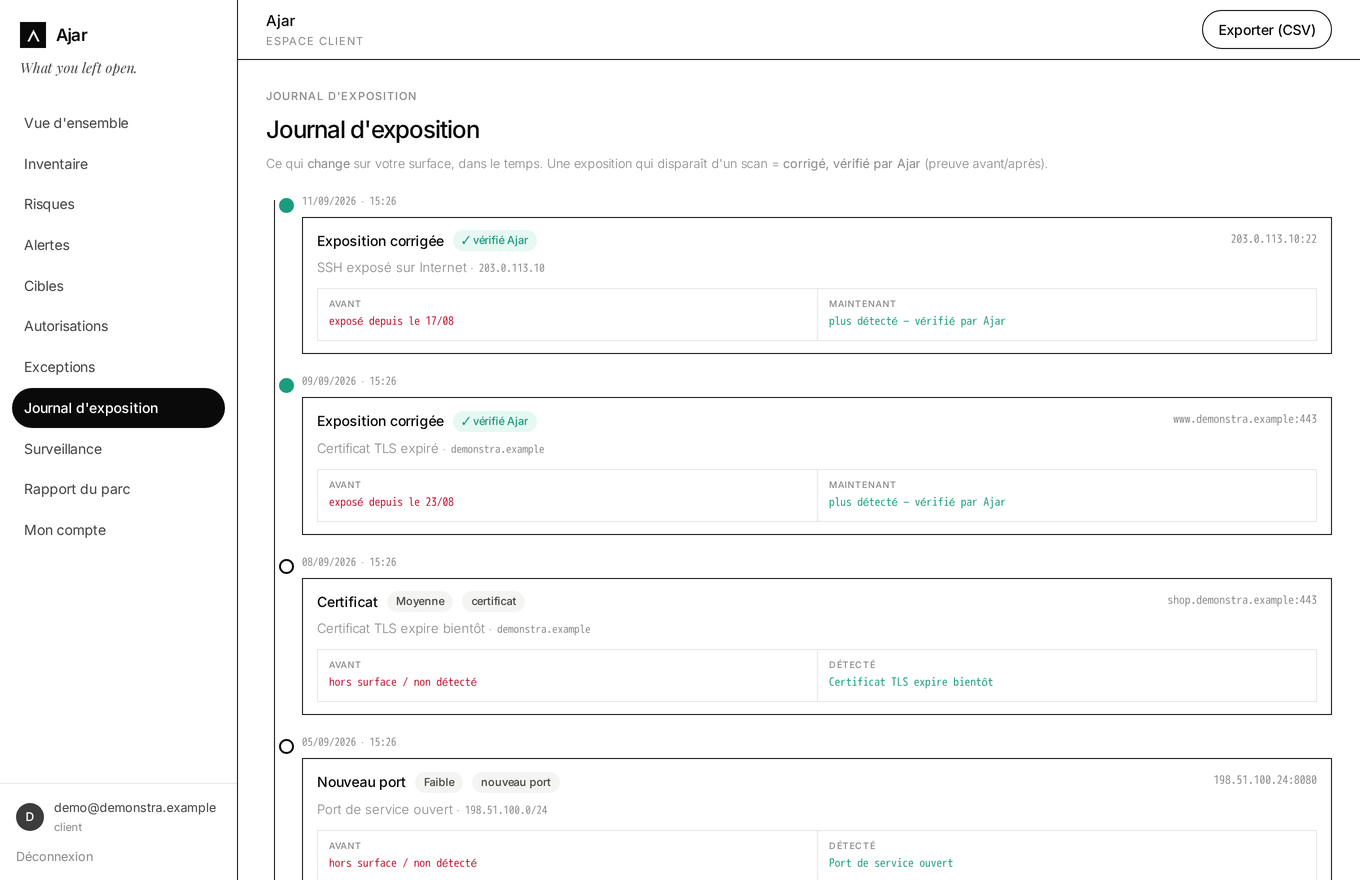
Journal d'exposition : apparitions et corrections vérifiées par Ajar
Journal d'exposition. Ce qui change dans le temps, avec la preuve de correction « vérifié par Ajar ».
Membres & rôles
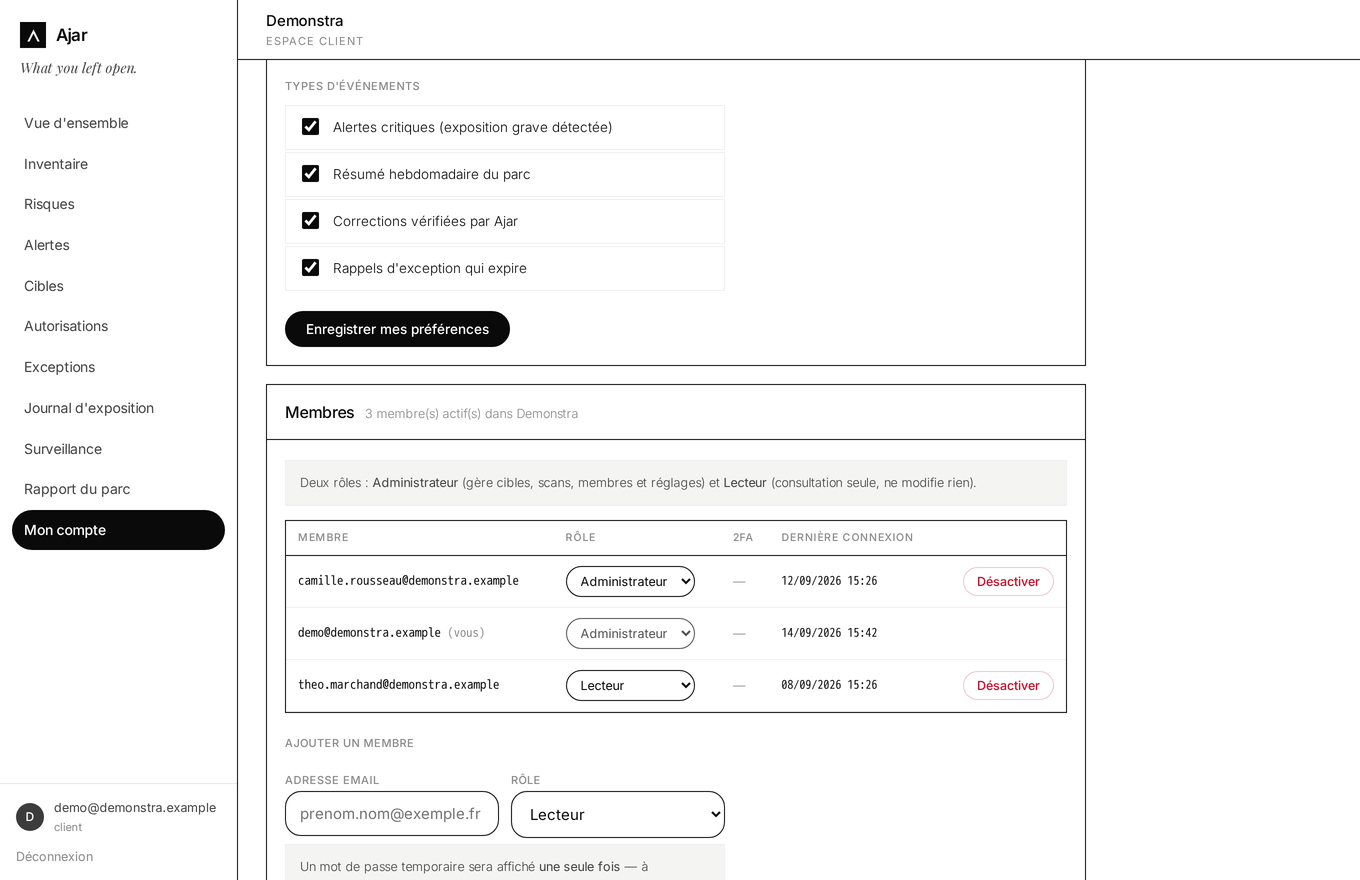
Gestion des membres avec rôles Administrateur / Lecteur
Membres & rôles. Invitez votre équipe : Administrateur ou Lecteur, notifications par membre.
04 — En quoi Ajar est différent

Deux philosophies de l'EASM.

Il existe d'excellents outils open-source d'EASM et de gestion de vulnérabilités — Patrowl, par exemple — conçus pour des équipes sécurité qui déploient et opèrent leur propre plateforme. Ajar prend le parti inverse : un service managé, clé en main, lisible par tout professionnel.

Plateforme technique open-source

À opérer soi-même

  • À déployer, héberger, maintenir et mettre à jour vous-même.
  • Pensée pour une équipe SOC / sécurité outillée.
  • Agrège des moteurs de scan et restitue surtout des listes de findings.
  • L'attribution et le tri des faux positifs restent à votre charge.
  • Cadre juridique et périmètre à définir vous-même.
Ajar — SaaS managé souverain

Clé en main

  • Rien à installer ni maintenir : hébergé et opéré en France.
  • Pensé pour tout professionnel — TPE, PME, collectivités — sans expertise SOC.
  • Centré sur le changement : le signal, pas le bruit, avec avant/après.
  • Double vérification : un risque critique est corroboré depuis un 2ᵉ point d'observation avant de vous alerter — moins de fausses alertes, pas de « cri au loup ».
  • Explicable : attribution + confiance, posture A–E, chemins P1–P4, preuve de correction.
  • Sévérité contextuelle : à défaut égal, une base de données ou un accès d'administration exposé pèse plus qu'une vitrine — Ajar comprend ce qu'il regarde, pas seulement le type de faille.
  • Passif par défaut ; actif uniquement sur autorisation écrite, hôte par hôte.

Patrowl est un projet open-source français reconnu : le choix dépend de vos moyens. Si vous avez une équipe pour l'opérer, une plateforme auto-hébergée est puissante. Si vous voulez le résultat sans la charge d'exploitation, Ajar le fournit en service.

Ajar. What you left open.

La plupart des incidents commencent par une porte qu'on a oublié de fermer. Ajar la trouve avant qu'on ne l'emprunte.
Accéder à mon espace → Demander un accès